Domain sonntagsschuss.de kaufen?
Wir ziehen mit dem Projekt
sonntagsschuss.de um.
Sind Sie am Kauf der Domain
sonntagsschuss.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sonntagsschuss.de kaufen?
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
Zeigt der DNS-Cache auch Internetaktivitäten vom Tor-Browser an?
Nein, der DNS-Cache zeigt keine Internetaktivitäten vom Tor-Browser an. Der Tor-Browser verwendet ein eigenes Netzwerk von verschlüsselten Verbindungen, um die Privatsphäre und Anonymität der Benutzer zu schützen. Der DNS-Cache speichert nur Informationen über die DNS-Auflösung von Websites, die über den Standard-Internetzugang abgerufen wurden. **
Ähnliche Suchbegriffe für DNS
Top-Angebote
Produkte zum Begriff DNS:
-
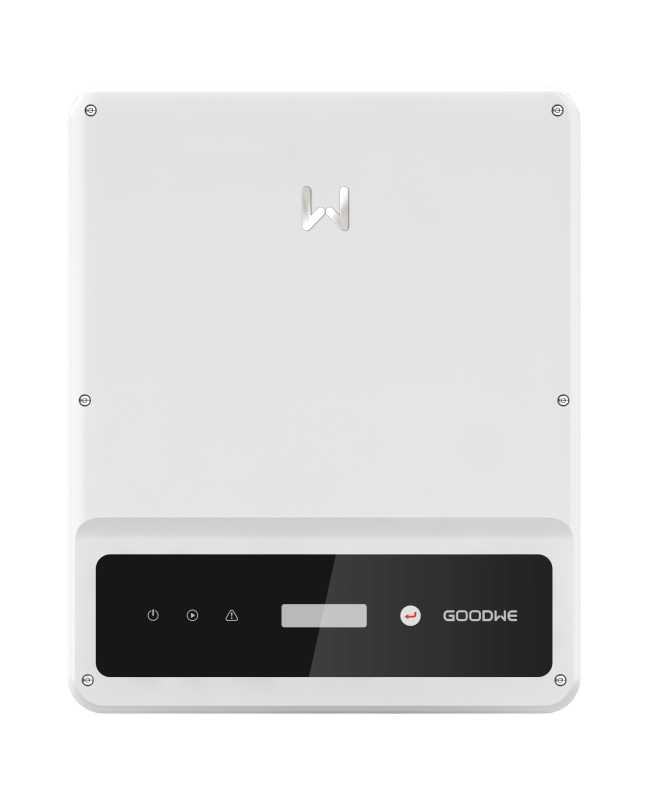
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum schießen Fußballprofis den Ball immer über das Tor?
Fußballprofis schießen den Ball nicht immer über das Tor. Es kann verschiedene Gründe geben, warum ein Schuss über das Tor geht, wie zum Beispiel schlechte Schusstechnik, mangelnde Präzision oder auch der Druck und die Hektik während eines Spiels. Es ist wichtig zu bedenken, dass Fußballprofis unter großem Druck stehen und auch Fehler machen können. **
-
Wie kann man den Fußball gerade ins Tor schießen?
Um den Fußball gerade ins Tor zu schießen, ist es wichtig, den Ball mit dem Innenrist zu treffen und dabei eine gute Körperhaltung zu haben. Achte darauf, den Fußball mit genügend Kraft und Präzision zu schießen, um den Torwart zu überwinden. Übe regelmäßig, um deine Technik zu verbessern und das Ziel zu treffen. **
-
Welcher DNS-Server wird angesprochen, wenn man den Tor-Browser zum Surfen benutzt?
Wenn man den Tor-Browser zum Surfen benutzt, wird der DNS-Server des Tor-Netzwerks angesprochen. Dieser Server ist Teil des Tor-Netzwerks und leitet die DNS-Anfragen über mehrere verschlüsselte Verbindungen weiter, um die Anonymität der Nutzer zu gewährleisten. Dadurch wird verhindert, dass die eigene IP-Adresse oder andere Informationen an den aufgerufenen DNS-Server weitergegeben werden. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **

Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **
Top-Angebote
Produkte zum Begriff DNS:
-
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
-
Zeigt der DNS-Cache auch Internetaktivitäten vom Tor-Browser an?
Nein, der DNS-Cache zeigt keine Internetaktivitäten vom Tor-Browser an. Der Tor-Browser verwendet ein eigenes Netzwerk von verschlüsselten Verbindungen, um die Privatsphäre und Anonymität der Benutzer zu schützen. Der DNS-Cache speichert nur Informationen über die DNS-Auflösung von Websites, die über den Standard-Internetzugang abgerufen wurden. **
-
Warum schießen Fußballprofis den Ball immer über das Tor?
Fußballprofis schießen den Ball nicht immer über das Tor. Es kann verschiedene Gründe geben, warum ein Schuss über das Tor geht, wie zum Beispiel schlechte Schusstechnik, mangelnde Präzision oder auch der Druck und die Hektik während eines Spiels. Es ist wichtig zu bedenken, dass Fußballprofis unter großem Druck stehen und auch Fehler machen können. **
-
Wie kann man den Fußball gerade ins Tor schießen?
Um den Fußball gerade ins Tor zu schießen, ist es wichtig, den Ball mit dem Innenrist zu treffen und dabei eine gute Körperhaltung zu haben. Achte darauf, den Fußball mit genügend Kraft und Präzision zu schießen, um den Torwart zu überwinden. Übe regelmäßig, um deine Technik zu verbessern und das Ziel zu treffen. **
Ähnliche Suchbegriffe für DNS
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher DNS-Server wird angesprochen, wenn man den Tor-Browser zum Surfen benutzt?
Wenn man den Tor-Browser zum Surfen benutzt, wird der DNS-Server des Tor-Netzwerks angesprochen. Dieser Server ist Teil des Tor-Netzwerks und leitet die DNS-Anfragen über mehrere verschlüsselte Verbindungen weiter, um die Anonymität der Nutzer zu gewährleisten. Dadurch wird verhindert, dass die eigene IP-Adresse oder andere Informationen an den aufgerufenen DNS-Server weitergegeben werden. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.